Structural Clarity
Jede Regel folgt einer Architekturidee.
SegmaSec Consulting ist eine spezialisierte Boutique-Beratung für Netzwerksegmentierung, Firewall-Architektur und Security Governance. Wir machen gewachsene Sicherheitsstrukturen klarer, kontrollierbarer und nachhaltig betreibbar.
Gewachsene Netzwerk- und Firewall-Strukturen werden schnell unübersichtlich. Regeln entstehen über Jahre, Abhängigkeiten wachsen – und damit steigt die operative und sicherheitstechnische Komplexität. SegmaSec schafft Transparenz, definiert belastbare Trust Boundaries und entwickelt daraus eine Architektur, die technisch nachvollziehbar und langfristig betreibbar ist.
Drei Kernprinzipien, an denen sich jede SegmaSec-Architekturentscheidung orientiert.
Jede Regel folgt einer Architekturidee.
Kein implizites Vertrauen zwischen Zonen.
Architektur ist kein Projekt – sondern ein Prozess.
SegmaSec konzentriert sich auf die Bereiche, in denen strukturelle Entscheidungen einen nachhaltigen Sicherheitsgewinn schaffen.
Transparenz über bestehende Netzwerk- und Firewall-Strukturen schaffen.
Klare Zonen, Trust Boundaries und Kommunikationsbeziehungen entwickeln.
Firewall-Policies strukturiert gestalten, bereinigen und nachhaltig kontrollierbar machen.
Langfristige Begleitung für Architektur, Changes und Policy Governance.
Netzwerk, Datenflüsse, Policies und bestehende Abhängigkeiten sichtbar machen.
Zonen und Trust Boundaries definieren und ein belastbares Zielbild entwickeln.
Architektur in klare Firewall-Policies und technische Kontrollen überführen.
Ownership, Reviews und Prozesse etablieren, damit Sicherheit dauerhaft funktioniert.
Office · Production · Critical · External
Core · DMZ · Restricted · Legacy
Rules · Ownership · Reviews · Lifecycle
Netzwerksegmentierung und Firewall-Architektur sind kein Nebenprodukt, sondern der einzige Fokus von SegmaSec – mit der Tiefe, die ein Generalist-Systemhaus so nicht liefern kann.
Sie sprechen direkt mit der Person, die Ihre Architektur entwirft, konfiguriert und versteht – nicht mit einem Vertriebs- oder Ticket-System.
Jede Firewall-Regel und jede Zone folgt einer nachvollziehbaren Architekturlogik – dokumentiert, wiederholbar und überprüfbar.
13+ Jahre Praxis in Umgebungen, in denen Fehler keine Option sind – von KRITIS-Kliniknetzwerken bis zu IT/OT-Produktionsanlagen.
Vom ersten Architektur-Check bis zur langfristigen Begleitung – mit klaren Ergebnissen und definierten Übergaben.
Wir schaffen ein belastbares Bild Ihrer aktuellen Netzwerk- und Firewall-Architektur.
Wir entwickeln das Zielbild und begleiten die kontrollierte Transformation Ihrer Sicherheitsarchitektur.
Wir begleiten Architektur, Changes und Governance auch nach der Transformation.
Ausgewählte Stationen operativer und konzeptioneller Arbeit in Netzwerksicherheit und Firewall-Architektur.
Segmentierungsprojekte auf Firewall-Ebene: Analyse bestehender Routing- und Firewall-Strukturen, Zonierung nach Trust Boundaries sowie Migration von Servernetzwerken in die Cloud.
Architektur, Segmentierung und Betrieb einer kritischen Infrastruktur – inklusive Firewall-Migration von Cisco ASA zu Palo Alto NGFW und Begleitung von KRITIS-Auditierungen.
Betrieb und Governance einer hybriden Palo-Alto-Firewall-Infrastruktur in stark automatisierten Produktionsumgebungen, inklusive OT-Monitoring mit Nozomi Networks und einer Honeypot-Infrastruktur.
Standardisierung von Firewall-, LAN-, WLAN- und VPN-Infrastruktur über mehrere Standorte einer global agierenden Unternehmensgruppe.
Technologien: Palo Alto Networks (Panorama, GlobalProtect, Cloud-Firewall) · Cisco · Fortinet · Enterasys / Extreme Networks · Nozomi Networks · Network Access Control
Zertifizierungen: Enterasys Certified Specialist – Switching NMS & Routing NMS
„Herr Kliewer arbeitete eigenständig, strukturiert und stets gut vorbereitet. Verbesserungsbedarf ist während der Zusammenarbeit nicht aufgefallen – wir würden ihn jederzeit wieder beauftragen.“Leiter Qualität, Sicherheit, Compliance & RiskIT-Dienstleistung & Netzwerksicherheit
„Herr Kliewer genießt fachlich ein hohes Ansehen. Auch bei Sicherheitsvorfällen am Wochenende war er sofort verfügbar und leitete umgehend Maßnahmen ein.“Projektleiter IoT-TransformationConsulting & Industrie/Produktion
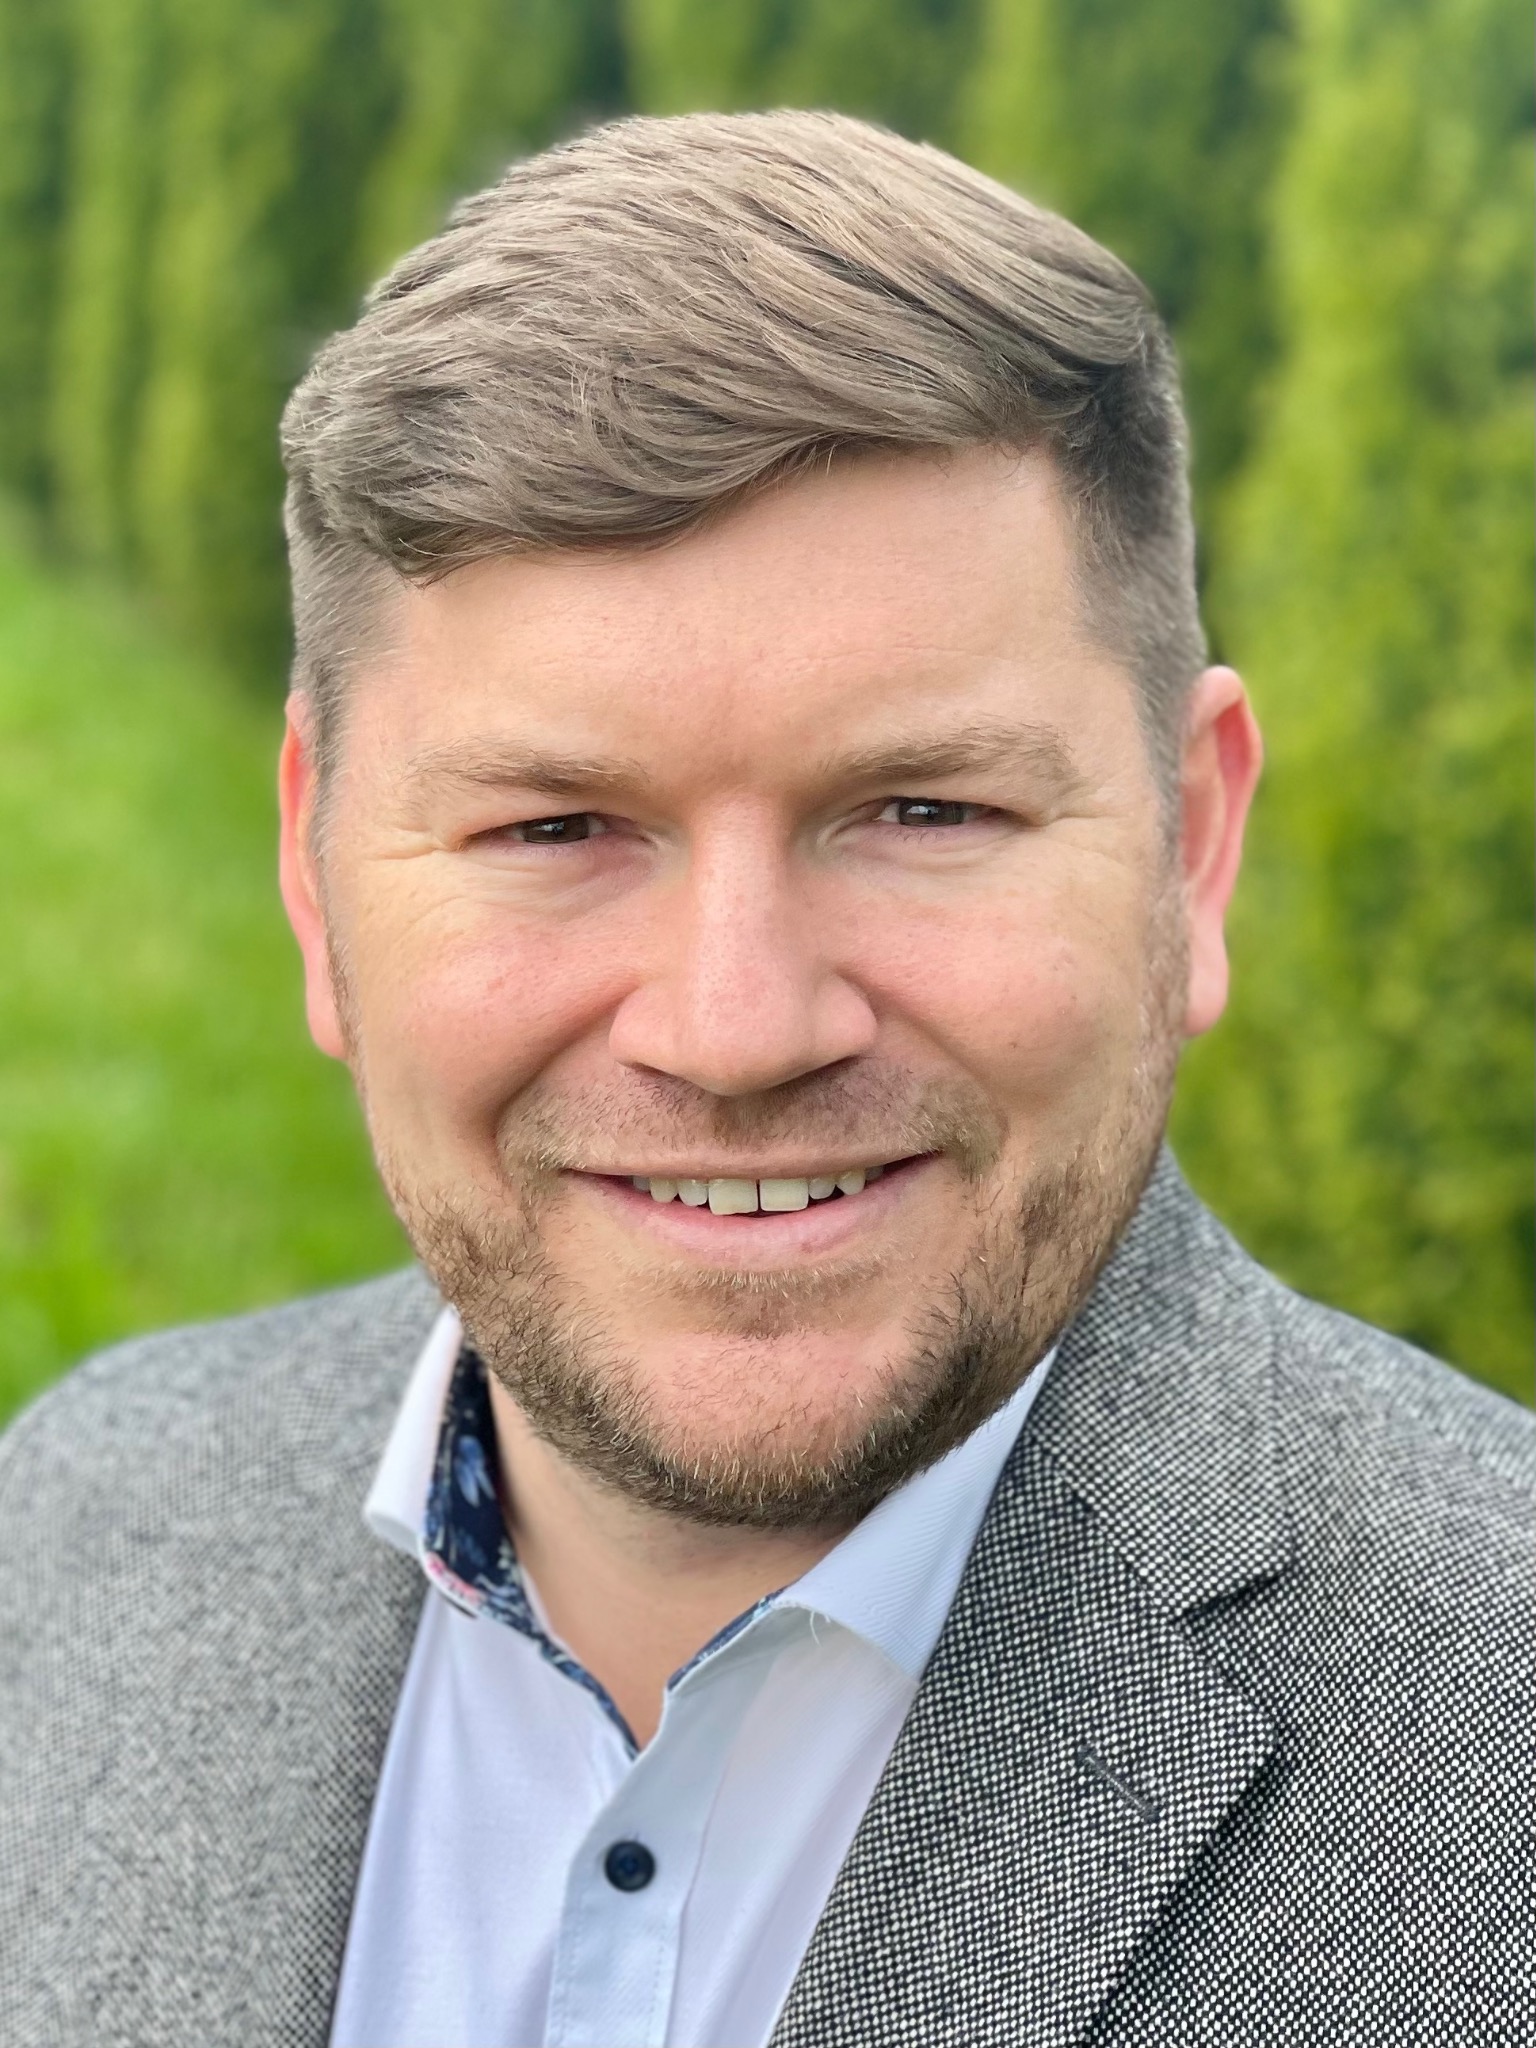
Hinter SegmaSec steht Viktor Kliewer, IT Security & Network Engineer mit über 13 Jahren Praxis in Netzwerksicherheit und Firewall-Betrieb – von der Absicherung kritischer Infrastruktur (KRITIS) über globale Enterprise-Netzwerke bis zu IT/OT-Umgebungen in der Produktion.
Der fachliche Schwerpunkt liegt auf Palo-Alto-Networks-Firewall-Architekturen (u. a. Panorama, GlobalProtect, Cloud-Firewall) sowie VLAN- und Zonenkonzepten. Trust Boundaries, Datenflüsse und Policy-Logik werden analysiert, bevor Regeln geschrieben oder Zonen geschnitten werden.
Diese über Jahre gewachsene operative Praxis – nicht generische Frameworks – ist die Grundlage für Architekturen und Firewall-Policies, die sich im laufenden Betrieb tatsächlich nachvollziehen, pflegen und weiterentwickeln lassen.
Viktor Kliewer · Founder & Security ConsultantSie möchten Ihre Segmentierung überprüfen, eine Firewall-Landschaft neu strukturieren oder ein belastbares Zielbild entwickeln?
Beschreiben Sie kurz Ihre aktuelle Situation und Ihr Ziel. Wir klären gemeinsam, ob und wie SegmaSec Sie unterstützen kann.